Киберугрозы в авиаотрасли РФ: новые уязвимости и последствия атак
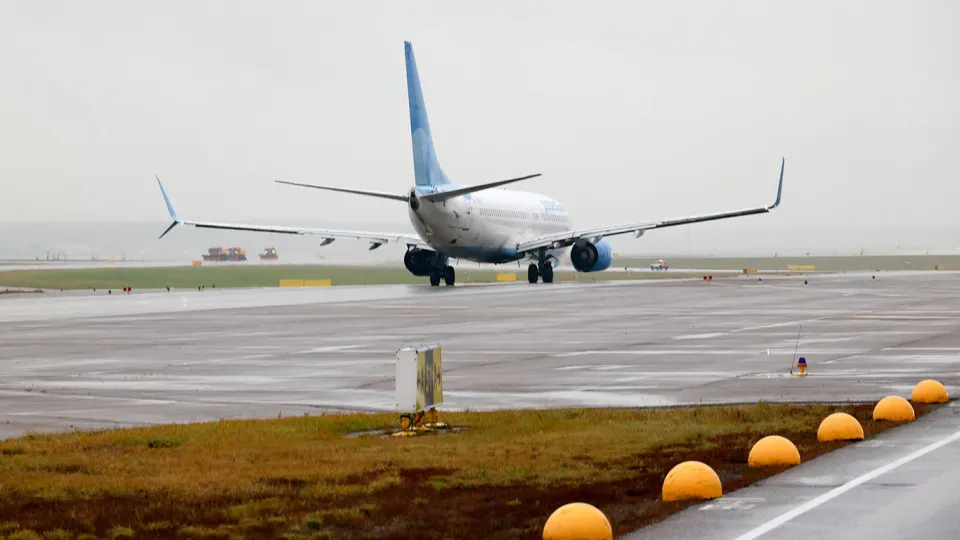
Аналитики кибербезопасности выявили признаки уязвимостей высокого и критического уровня в цифровых системах почти половины компаний российской авиационной отрасли. По итогам исследования более 300 организаций выявили слабые места, включая публичные IP‑адреса, слабую защиту веб‑ресурсов и наличие известных уязвимостей (CVE).
Эксперты предупреждают, что злоумышленники могут использовать такие дыры в IT‑системах авиаперевозчиков для атак на устаревшие сервисы, поддельные сайты и получения доступа к корпоративным системам через украденные данные сотрудников и подрядчиков. Подобные кибератаки способны привести к сбоям в обслуживании пассажиров и финансовым потерям.
Также аналитики отмечают, что российские авиакомпании, аэропорты и другие участники рынка работают на общих IT‑системах и задействуют идентичных подрядчиков. В результате атаки на одного поставщика, использовавшего его уязвимости, могут затронуть сразу несколько организаций. Такая ситуация объясняется слабым контролем публичных сервисов, задержками с обновлением систем и проблемами учёта цифровых активов.
Уровень киберзащиты авиационного сектора РФ оценивают в среднем около 7 баллов из 10, что чуть ниже среднего по экономике. Доля компаний с оценкой 7 и выше в авиации составляет примерно половину, тогда как в общем бизнесе эта доля достигает порядка 65%.
В июле 2025 года якобы хакерские группы заявляли о взломе IT‑систем крупнейшего перевозчика и утверждали, что уничтожили тысячи серверов и рабочих станций, а более 20 терабайт корпоративных и персональных данных оказались похищены. В результате атаки сотни рейсов были отменены, что привело к перебоям в работе крупных транспортных узлов.
По оценкам аналитиков совокупный ущерб мог достигнуть около 50 млн долларов. Генпрокуратура РФ возбудила уголовное дело по факту неправомерного доступа к компьютерной информации, а полное восстановление IT‑инфраструктуры заняло месяцы. Злоумышленники заявляли, что находились в системах компании около года из‑за устаревших версий Windows на рабочих станциях, и генеральный директор не менял пароль с 2022 года.